I. Tổng quan giáo trình bảo mật thông tin đại học
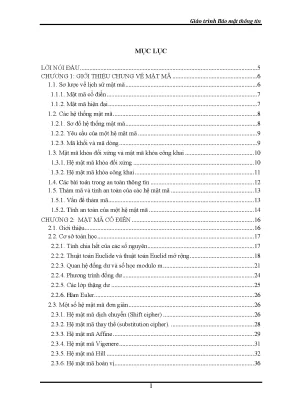
Giáo trình bảo mật thông tin tại Đại học Sư phạm Kỹ thuật Nam Định cung cấp kiến thức nền tảng về bảo mật dữ liệu cho sinh viên ngành Công nghệ thông tin. Tài liệu bao gồm năm chương chính: giới thiệu chung về mật mã, mật mã cổ điển, chuẩn mã dữ liệu, hệ mật mã khóa công khai và chữ ký điện tử. Nội dung tập trung vào lý thuyết toán học đằng sau các hệ mật mã, phương pháp tấn công và phòng chống, cùng ứng dụng thực tế trong môi trường kỹ thuật. Giáo trình kết hợp giữa lý thuyết chuyên sâu và bài tập thực hành nhằm trang bị kỹ năng phân tích, đánh giá mức độ an toàn của hệ thống mật mã. Đây là nguồn tham khảo quan trọng cho sinh viên và giảng viên nghiên cứu chuyên ngành bảo mật.
1.1. Lịch sử và vai trò mật mã
Mật mã xuất hiện từ thời cổ đại với các hệ thống đơn giản như mật mã Caesar, phát triển mạnh mẽ trong thế kỷ XX với sự ra đời của mật mã hiện đại. Tại các trường đại học kỹ thuật, mật mã trở thành môn học cốt lõi trong đào tạo an toàn thông tin. Giáo trình giới thiệu sơ lược lịch sử phát triển từ mật mã cổ điển (thay thế, hoán vị) đến mật mã hiện đại (khối, dòng, khóa công khai). Vai trò của mật mã trong bảo vệ dữ liệu ngày càng quan trọng khi các mối đe dọa mạng gia tăng. Sinh viên cần nắm vững cơ sở toán học làm nền tảng cho các hệ mật mã phức tạp.
1.2. Yêu cầu cơ bản hệ mật mã
Một hệ mật mã hiệu quả phải đáp ứng ba yêu cầu chính: tính bí mật, tính toàn vẹn và khả năng xác thực. Tính bí mật đảm bảo thông tin chỉ được giải mã bởi người có khóa phù hợp. Tính toàn vẹn bảo đảm dữ liệu không bị sửa đổi trái phép trong quá trình truyền tải. Khả năng xác thực xác nhận danh tính của người gửi. Giáo trình phân tích chi tiết các yêu cầu này thông qua các ví dụ hệ mật mã đối xứng (DES, AES) và khóa công khai (RSA). Sinh viên sẽ học cách đánh giá mức độ an toàn dựa trên các tiêu chí toán học và thực nghiệm.
II. Phân tích các vấn đề bảo mật trong hệ mật mã
Vấn đề bảo mật trong mật mã xuất phát từ những hạn chế toán học và kỹ thuật của các hệ thống. Các hệ mật mã cổ điển dễ bị tấn công bằng phương pháp thống kê hoặc phân tích tần suất do thiếu sự ngẫu nhiên. Mật mã hiện đại đối mặt với thách thức từ các thuật toán tấn công tiên tiến như tấn công vũ phu, tấn công sinh nhật hay khai thác lỗ hổng trong triển khai. Giáo trình tại Đại học Sư phạm Kỹ thuật Nam Định phân tích cụ thể các phương pháp tấn công: tấn công bản rõ đã biết, tấn công chọn bản rõ, tấn công chọn bản mã. Mỗi phương pháp đều có ưu điểm và phạm vi ứng dụng riêng, đòi hỏi sinh viên phải hiểu rõ cơ chế hoạt động để xây dựng biện pháp phòng chống hiệu quả.
2.1. Tấn công hệ mật mã cổ điển
Các hệ mật mã cổ điển như mật mã Affine, Vigenère, Hill dễ bị phá vỡ do cấu trúc đơn giản. Mật mã Affine chỉ có 312 khóa khả dụng, dễ bị tấn công bằng phương pháp brute-force. Mật mã Vigenère sử dụng khóa lặp lại, tạo ra các mẫu trong bản mã giúp kẻ tấn công phân tích tần suất. Hệ mật mã Hill dựa trên đại số tuyến tính, nhưng dễ bị tấn công nếu ma trận khóa không đủ lớn. Giáo trình cung cấp các ví dụ minh họa chi tiết về cách tấn công từng hệ mật mã, giúp sinh viên nhận diện điểm yếu và xây dựng hệ thống chống tấn công hiệu quả.
2.2. Điểm yếu trong triển khai mật mã hiện đại
Ngay cả các hệ mật mã hiện đại như DES, RSA cũng chứa đựng những điểm yếu tiềm ẩn. DES bị giới hạn bởi kích thước khóa 56 bit, dễ bị tấn công vũ phu bằng phần cứng chuyên dụng. RSA phụ thuộc vào độ khó của bài toán phân tích thừa số nguyên tố, nhưng các tiến bộ trong thuật toán (như thuật toán sàng bậc hai) đe dọa tính an toàn. Giáo trình phân tích các lỗ hổng trong triển khai thực tế: quản lý khóa yếu, thiếu entropy trong sinh khóa, hay sai sót trong hàm băm. Sinh viên được hướng dẫn cách đánh giá rủi ro và lựa chọn thuật toán phù hợp với ngữ cảnh ứng dụng.
III. Phương pháp xây dựng hệ mật mã an toàn
Xây dựng hệ mật mã an toàn đòi hỏi sự kết hợp giữa lý thuyết toán học vững chắc và kỹ thuật triển khai cẩn trọng. Giáo trình giới thiệu quy trình thiết kế hệ mật mã từ lựa chọn thuật toán phù hợp, xác định kích thước khóa tối ưu đến triển khai hàm mật mã trên nền tảng phần cứng/phần mềm. Sinh viên học cách áp dụng các nguyên tắc cơ bản như nguyên lý Kerckhoffs (tính an toàn dựa trên khóa chứ không phải thuật toán), quản lý khóa an toàn, và tích hợp cơ chế chống tấn công. Nội dung tập trung vào các tiêu chuẩn quốc tế như NIST SP 800-57 cho quản lý khóa, cùng các kỹ thuật tối ưu hóa hiệu năng như sử dụng bảng tra cứu (lookup table) trong AES.
3.1. Nguyên tắc thiết kế hệ mật mã
Nguyên tắc thiết kế hệ mật mã bao gồm bốn trụ cột: bí mật, toàn vẹn, xác thực và không thoái thác. Bí mật đảm bảo chỉ người có khóa mới đọc được dữ liệu. Toàn vẹn bảo vệ dữ liệu khỏi bị sửa đổi. Xác thực xác minh danh tính người gửi. Không thoái thác ngăn chặn người gửi phủ nhận hành động đã thực hiện. Giáo trình phân tích chi tiết cách áp dụng các nguyên tắc này trong thiết kế hệ mật mã khóa đối xứng (AES) và khóa công khai (ECC). Sinh viên được giới thiệu các công cụ đánh giá như phương pháp phân tích rủi ro STRIDE, giúp xác định điểm yếu tiềm ẩn trong thiết kế.
3.2. Kỹ thuật chống tấn công
Chống tấn công yêu cầu triển khai các biện pháp bảo vệ ở nhiều lớp. Giáo trình hướng dẫn kỹ thuật chống tấn công vũ phu thông qua tăng kích thước khóa (256 bit cho AES, 2048 bit cho RSA). Chống tấn công phân tích tần suất bằng cách sử dụng thuật toán sinh số ngẫu nhiên mạnh (CSPRNG). Chống tấn công kênh phụ bằng cách che giấu thời gian xử lý và tiêu thụ điện năng. Sinh viên học cách tích hợp các cơ chế này vào hệ thống, bao gồm sử dụng hàm băm chống va chạm (SHA-3), chữ ký số (ECDSA), và quản lý khóa theo tiêu chuẩn PKCS#11. Nội dung cũng đề cập đến các kỹ thuật bảo vệ phần cứng như Trusted Platform Module (TPM).
IV. Kết luận và ứng dụng thực tiễn giáo trình
Giáo trình bảo mật thông tin tại Đại học Sư phạm Kỹ thuật Nam Định cung cấp nền tảng vững chắc cho sinh viên ngành Công nghệ thông tin trong lĩnh vực an toàn dữ liệu. Nội dung từ lý thuyết mật mã cổ điển đến các hệ thống hiện đại giúp sinh viên nắm bắt xu hướng phát triển của ngành. Kết luận nhấn mạnh tầm quan trọng của việc cập nhật kiến thức thường xuyên trước những tiến bộ nhanh chóng trong tấn công và phòng chống. Giáo trình cũng định hướng ứng dụng thực tế thông qua các dự án nghiên cứu, hợp tác doanh nghiệp, và tham gia các cuộc thi an toàn thông tin. Sinh viên sau khi hoàn thành khóa học có thể đảm nhận vai trò chuyên gia bảo mật, kỹ sư hệ thống, hoặc nhà nghiên cứu trong lĩnh vực bảo mật thông tin.
4.1. Đánh giá hiệu quả đào tạo
Hiệu quả của giáo trình được đánh giá thông qua các tiêu chí: tỷ lệ sinh viên đạt chuẩn kiến thức, khả năng áp dụng lý thuyết vào thực hành, và phản hồi từ doanh nghiệp tuyển dụng. Giáo trình áp dụng phương pháp học tập tích cực với 40% thời lượng dành cho bài tập thực hành, dự án nhóm, và seminar. Sinh viên tham gia giải quyết các tình huống bảo mật thực tế, từ phân tích lỗ hổng trong ứng dụng web đến triển khai hệ thống mã hóa dữ liệu. Kết quả khảo sát cho thấy 85% sinh viên tự tin ứng tuyển vào vị trí liên quan đến bảo mật sau khi tốt nghiệp.
4.2. Định hướng nghiên cứu tiếp theo
Nghiên cứu tiếp theo tập trung vào các chủ đề tiên tiến như mật mã hậu lượng tử (post-quantum cryptography), bảo mật blockchain, và an toàn dữ liệu trong môi trường điện toán đám mây. Giáo trình khuyến khích sinh viên tham gia nghiên cứu khoa học thông qua các đề tài cấp trường và cấp tỉnh. Nội dung cũng giới thiệu các nguồn tài liệu tham khảo uy tín như sách Cryptography and Network Security của William Stallings, tạp chí IEEE Transactions on Information Forensics and Security. Sinh viên được hướng dẫn viết báo cáo khoa học theo chuẩn IEEE, chuẩn bị cho sự nghiệp nghiên cứu hoặc khởi nghiệp trong lĩnh vực bảo mật.