GIÁO TRÌNH AN TOÀN VÀ BẢO MẬT THÔNG TIN (MÃ MÔN HỌC: MH 25)
Tổng quan về giáo trình
Giáo trình An toàn và Bảo mật thông tin (mã môn học: MH 25) được biên soạn phục vụ đào tạo trình độ đại học và cao đẳng chuyên nghiệp thuộc khối ngành Công nghệ thông tin và Mạng máy tính. Trong chương trình đào tạo, học phần này có tính chất là môn học chuyên môn nghề, được bố trí giảng dạy sau khi sinh viên đã hoàn thành hai mô-đun tiên quyết: Mạng máy tính và Quản trị mạng.
Mục tiêu đào tạo của giáo trình tập trung vào việc cung cấp hệ thống kiến thức toàn diện về các nguy cơ an ninh dữ liệu và giải pháp bảo vệ hệ thống. Kết thúc môn học, người học có khả năng:
- Trình bày và phân tích các nguy cơ đối với an toàn dữ liệu cùng các phương pháp phòng chống tương ứng.
- Nắm vững lý thuyết mật mã học, các giải thuật mã hóa dữ liệu cổ điển và hiện đại (mã dòng, mã khối).
- Mô tả và thực hiện các quy trình phân phối khóa, quản lý khóa và cơ chế chứng thực (bao gồm hàm băm, mã xác thực thông điệp MAC, chữ ký số và cơ sở hạ tầng khóa công khai).
- Vận hành và giải thích các chức năng an ninh mạng, các quy trình bảo mật thư điện tử (PGP, S/MIME) và các mô hình giao dịch thương mại điện tử an toàn (giao thức SET).
Cấu trúc giáo trình được xây dựng theo phương pháp tiếp cận diễn dịch và phân tầng kỹ thuật, đi từ các nguyên lý toán học nền tảng của mật mã học đến các giải thuật chuẩn hóa và mô hình ứng dụng bảo mật trên hệ thống mạng phân tán. Điểm đặc thù của tài liệu là việc chuẩn hóa các khái niệm theo các tiêu chuẩn kỹ thuật quốc tế (NIST FIPS, CCITT X.500, RFC Internet) kết hợp với các bài toán phân tích mã thám định lượng cụ thể.
Nội dung kiến thức cốt lõi
Các chương/chủ đề chính
Nội dung giáo trình được phân bổ thành 6 chương chuyên đề nối tiếp nhau theo tiến trình logic:
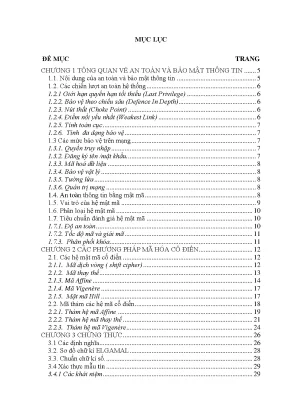
- Chương 1: Tổng quan về an toàn và bảo mật thông tin: Trình bày ba nhóm biện pháp bảo vệ (hành chính, phần cứng, phần mềm/thuật toán); phân loại hành vi vi phạm thành vi phạm thụ động (nghe trộm, phân tích lưu lượng) và vi phạm chủ động (chỉnh sửa, xóa bỏ, phát lại gói tin); giới thiệu 6 chiến lược an toàn hệ thống cốt lõi: Quyền hạn tối thiểu (Least Privilege), Bảo vệ theo chiều sâu (Defence In Depth), Nút thắt (Choke Point), Điểm nối yếu nhất (Weakest Link), Tính toàn cục và Tính đa dạng bảo vệ; phân loại các mức bảo vệ mạng và định nghĩa hệ mật mã là bộ 5 thành phần $(P, C, K, E, D)$.
- Chương 2: Các phương pháp mã hóa cổ điển: Xây dựng cơ sở toán học số học modulo trên tập $\mathbb{Z}_m$; phân tích các hệ mật mã thay thế đơn biểu như mã Dịch vòng (Caesar với $K=3$), mã Thay thế tổng quát (không gian khóa $26! \approx 4 \times 10^{26}$), mã Affine ($e(x) = ax + b \pmod{26}$ với điều kiện $\gcd(a, 26) = 1$); giới thiệu các hệ mật mã đa biểu như Vigenère và Hill; phân tích 4 mô hình tấn công thám mã và phương pháp thám mã dựa trên thống kê tần suất ngôn ngữ tiếng Anh (Beker & Piper), phép thử Kasiski (1863) và chỉ số trùng hợp Friedman (1920).
- Chương 3: Chứng thực: Thiết lập mô hình chữ ký số $(P, A, K, S, V)$, phân tích sơ đồ RSA, ElGamal và Chuẩn chữ ký số DSS/DSA (FIPS 186); nghiên cứu cơ chế Mã xác thực mẫu tin (MAC), thuật toán DAA (dựa trên DES-CBC); phân tích các hàm băm một chiều (MD5 128-bit, SHA-1 160-bit theo FIPS 180-1, họ SHA-2 nâng cao theo FIPS 180-2 với SHA-512); chứng minh Nghịch lý ngày sinh nhật trong tấn công va chạm; mô tả kiến trúc dịch vụ xác thực Kerberos phiên bản 4 và 5 (RFC 1510) cùng chuẩn chứng chỉ số X.509 v1/v2/v3.
- Chương 4: Mã khối và chuẩn mã dữ liệu DES: Khảo sát chi tiết cấu trúc chuẩn DES (công bố bởi NBS năm 1971 trên cơ sở hệ mã Lucifer của IBM); cấu trúc Feistel 16 vòng lặp xử lý khối 64-bit với khóa 56-bit (bỏ 8 bit chẵn lẻ); chi tiết hóa các hàm hoán vị khởi đầu $IP$, hoán vị mở rộng $E$ (32 lên 48-bit), 8 hộp thay thế $S$-box (6-bit vào, 4-bit ra), hoán vị thẳng $P$, hoán vị nén khóa $PC-1, PC-2$ và hoán vị kết thúc $IP^{-1}$.
- Chương 5: Phát hiện xâm nhập: Phân loại các dạng tấn công xâm nhập và phần mềm độc hại (Virus, Trojan, Backdoor/Trapdoor); phân tích kỹ thuật tấn công tràn bộ đệm (Buffer Overflow) và cơ chế thực thi mã chèn (Shellcode); kiến trúc tường lửa (lọc gói, cổng ứng dụng Proxy, cổng mức mạch vòng); mô hình bảo mật máy tính tin cậy Bell-LaPadula và Tiêu chuẩn chung (Common Criteria).
- Chương 6: An toàn IP và Web: Kiến trúc giao thức an toàn mạng tầng IP (IPSec); các giao thức bảo mật Web; chuẩn thanh toán điện tử an toàn SET (Secure Electronic Transaction) qua hạ tầng Cổng trả tiền (Payment Gateway); bảo mật thư điện tử bằng PGP (Pretty Good Privacy) và S/MIME.
Kiến thức nền tảng được xây dựng
- Lý thuyết toán học mật mã: Cấu trúc đại số trừu tượng bao gồm nhóm Abel theo phép cộng $(\mathbb{Z}_m, +)$, vành hữu hạn $\mathbb{Z}_m$, hàm phi Euler $\phi(m)$ phục vụ tính toán không gian khóa và điều kiện khả nghịch modulo; bài toán phân tích thừa số nguyên tố lớn và bài toán logarit rời rạc trên trường hữu hạn $\mathbb{Z}_p^*$.
- Nguyên lý thiết kế hệ thống an toàn: Giả thiết Kerckhoffs (độ an toàn của hệ thống chỉ phụ thuộc vào việc giữ bí mật khóa, không phụ thuộc vào việc giấu thuật toán); hàm một chiều (One-way function); tính chất chống va chạm yếu và chống va chạm mạnh của hàm nén; nguyên tắc phân quyền tối thiểu và phòng thủ chiều sâu.
- Mô hình kiến trúc kiểm soát: Mô hình đa mức bảo mật Bell-LaPadula trong hệ thống máy tính tin cậy; mô hình xác thực ủy quyền bên thứ ba (Needham-Schroeder trong Kerberos); mô hình hạ tầng phân cấp thẩm quyền chứng thực CA (Certificate Authority) trong X.509.
Kỹ năng phát triển
- Kỹ năng kỹ thuật (Technical skills): Tính toán tham số mã hóa/giải mã hệ mật Affine và Vigenère; tính toán giá trị chữ ký điện tử DSA; triển khai quy trình băm thông điệp theo thuật toán SHA-1 và MD5; tính toán phân chia khối trong cấu trúc DES.
- Kỹ năng phân tích (Analytical skills): Thám mã bản tin dựa trên bảng phân bố xác suất tần suất 5 nhóm chữ cái tiếng Anh của Beker & Piper; xác định độ dài từ khóa bằng phép thử Kasiski và công thức tính chỉ số trùng hợp $I_c$; phân tích nguy cơ va chạm hàm băm dựa trên Nghịch lý ngày sinh nhật; phân tích cơ chế tràn bộ nhớ đệm và dòng thực thi shellcode.
- Năng lực thực hành ứng dụng (Practical competencies): Cấu hình mô hình AAA (Authentication, Authorization, Accounting) trên thiết bị mạng Cisco; thiết lập cơ chế kiểm soát truy cập và phân quyền hệ thống; cấu hình tham số tường lửa lọc gói và triển khai dịch vụ chứng thực phân tán Kerberos/X.509.
Phương pháp giảng dạy và học tập
Giáo trình áp dụng phương pháp sư phạm kết hợp chặt chẽ giữa lý thuyết mô hình hóa toán học, giải thuật chi tiết và bài tập tính toán kỹ thuật. Nội dung được triển khai qua các phương thức:
- Hệ thống bài tập tính toán định lượng: Giáo trình tích hợp các bài toán cụ thể nhằm kiểm chứng lý thuyết. Ví dụ:
- Bài toán mã thám hệ Affine với bản mã 57 ký tự:
FMXVEDRAPHFERBNDKRXRSREFMORUDSDKDVSHVUFEDKPK DLYEVLRHHRH, qua phân tích hệ phương trình tuyến tính đồng dư tìm ra khóa $K=(3, 5)$ và bản rõ: "algorithmsarequitegeneraldefinitionsof arithmeticprocesses".
- Bài toán xác định độ dài khóa Vigenère thông qua việc tìm ước chung lớn nhất của khoảng cách xuất hiện chuỗi
CHR (vị trí 1, 166, 236, 286 cho các khoảng cách 165, 235, 285 với $\gcd = 5$) và kiểm chứng bằng chỉ số trùng hợp đạt giá trị xấp xỉ 0,065.
- Bài tập tính toán tham số chữ ký điện tử DSA: Cho $p = 23, q = 11, h = 3$, khóa riêng $x_A = 7$, giá trị băm $H(M) = 15$, số ngẫu nhiên $k = 6$, yêu cầu tính khóa công khai $y_A$ và cặp chữ ký $(r, s)$.
- Thực hành cấu hình hệ thống: Hướng dẫn triển khai mô hình xác thực AAA trên thiết bị Cisco; mô phỏng quá trình trao đổi vé xác thực 3 bước (AS, TGS, Service Server) của giao thức Kerberos; quản lý danh sách thu hồi chứng chỉ số CRL trong hạ tầng X.509.
- Phương pháp đánh giá kết quả học tập: Đánh giá đa thành phần bao gồm:
- Bài tập cá nhân về giải thuật số học modulo, thám mã cổ điển và tính toán hàm băm/chữ ký số.
- Bài kiểm tra thực hành cấu hình an toàn hệ thống mạng và giao thức xác thực.
- Đánh giá lý thuyết tổng hợp về các chuẩn mã khối (DES), mô hình an toàn IP/Web và kiểm soát truy nhập.
- Hướng dẫn tự học: Sinh viên cần thực hiện việc giải các bài toán thám mã bằng tay trước khi lập trình tự động hóa; theo dõi luồng biến đổi dữ liệu 64-bit qua 16 vòng lặp của DES bằng cách vẽ sơ đồ dịch bit và tra cứu bảng $S$-box; nghiên cứu các bản tin trao đổi RFC của Kerberos (RFC 1510) và chuẩn chữ ký số FIPS.
Điểm nổi bật và cập nhật
Nội dung giáo trình phản ánh tiến trình phát triển và các bước chuyển dịch chuẩn công nghệ trong lĩnh vực an toàn thông tin:
- Sự chuyển dịch từ mã hóa cổ điển sang chuẩn hiện đại: Giáo trình phân định rõ ranh giới kỹ thuật giữa mật mã cổ điển (trước năm 1970, bảo mật dựa trên tính bí mật của thuật toán hoặc thay thế/hoán vị đơn giản) và mật mã hiện đại (sau năm 1970, chuẩn hóa thuật toán công khai, độ an toàn dựa trên kích thước không gian khóa và độ phức tạp tính toán).
- Cập nhật chuẩn hàm băm và phân tích độ an toàn: Giáo trình ghi nhận đầy đủ tiến trình nâng cấp chuẩn băm an toàn từ SHA-1 (FIPS 180-1, RFC 3174) lên họ hàm băm SHA-2 (FIPS 180-2 năm 2002) bao gồm SHA-256, SHA-384, SHA-512 với cấu trúc nén 80 vòng xử lý khối 1024-bit. Tài liệu cũng cập nhật sự kiện học thuật tháng 2 năm 2005 khi thuật toán SHA-1 và MD5 bị công bố các phương pháp tấn công tìm va chạm bằng phương pháp phân bổ.
- Tiến hóa giao thức xác thực Kerberos: Phân tích sự nâng cấp từ phiên bản Kerberos 4 lên Kerberos 5 (RFC 1510), chỉ rõ các cải tiến kỹ thuật nhằm xử lý điểm yếu về sự phụ thuộc môi trường mạng, thứ tự byte, giới hạn thời gian vé, cơ chế xác thực ủy quyền và khả năng chống tấn công từ điển.
- Tích hợp các tiêu chuẩn ứng dụng thực tế: Đưa vào chương trình các chuẩn ứng dụng công nghiệp đang lưu hành như chuẩn chứng chỉ khóa công khai X.509 phiên bản 3 (hỗ trợ mở rộng định danh và ràng buộc phát hành), chuẩn mã hóa thư điện tử PGP/S-MIME, mô hình giao dịch thẻ thanh toán an toàn SET và kiến trúc bảo mật lớp mạng IPSec.
Đối tượng sử dụng giáo trình
- Sinh viên chuyên ngành: Dành cho sinh viên năm thứ 3 hoặc năm thứ 4 thuộc các ngành: Công nghệ thông tin, An toàn thông tin, Kỹ thuật mạng máy tính, Truyền thông và Mạng dữ liệu tại các trường đại học, cao đẳng kỹ thuật.
- Điều kiện tiên quyết: Người học bắt buộc phải hoàn thành học phần Mạng máy tính (hiểu rõ mô hình OSI/TCP-IP, cấu trúc gói tin, giao thức định tuyến) và Quản trị mạng (nắm vững cơ chế phân quyền hệ điều hành, dịch vụ mạng). Ngoài ra, cần có kiến thức nền tảng về Toán rời rạc (lý thuyết số, phép đồng dư, đại số Boole).
- Giảng viên: Sử dụng làm tài liệu giảng dạy chính thức cho học phần An toàn và bảo mật thông tin (MH 25). Cung cấp khung đề cương chi tiết, hệ thống bảng tra cứu hoán vị (DES IP, E, S-boxes, P), các bộ dữ liệu mẫu cho bài toán thám mã và câu hỏi ôn tập định lượng.
- Tài liệu tham khảo chuyên môn: Kỹ sư mạng, quản trị viên hệ thống có thể sử dụng phần Các thuật ngữ chuyên môn (trang 88) và các phân tích kỹ thuật về tường lửa, Kerberos, IPSec để phục vụ công tác thiết kế chính sách an toàn cho mạng doanh nghiệp.
Câu hỏi thường gặp
1. Giáo trình này phù hợp với đối tượng nào?
Giáo trình được thiết kế chuẩn hóa cho sinh viên đại học và cao đẳng ngành Công nghệ thông tin, An toàn thông tin hoặc Kỹ thuật mạng, đã có kiến thức cơ bản về mạng truyền thông dữ liệu.
2. Cần trang bị kiến thức nền tảng nào trước khi học?
Người học cần hoàn thành hai học phần tiên quyết là Mạng máy tính và Quản trị mạng. Về mặt toán học, cần nắm vững các phép toán số học modulo trên tập số nguyên, đại số Boole (toán tử XOR, dịch bit) và xác suất thống kê cơ bản.
3. Điểm khác biệt của giáo trình so với các tài liệu an toàn thông tin đại cương?
Giáo trình không dừng lại ở mức mô tả nguyên lý tổng quan mà đi sâu vào chi tiết giải thuật mức bit (cấu trúc từng hộp $S$-box, bảng hoán vị của DES, thuật toán băm từng vòng của MD5/SHA-1), đồng thời cung cấp phương pháp thám mã định lượng có số liệu thực nghiệm (phép thử Kasiski, chỉ số trùng hợp Friedman, thống kê tần suất Beker & Piper).
4. Làm thế nào để tự học giáo trình này đạt hiệu quả cao?
Người học nên kết hợp học lý thuyết với việc giải chi tiết các ví dụ mẫu trong tài liệu: tự giải bài toán thám mã Affine/Vigenère bằng phương pháp lập bảng tần suất, vẽ luồng xử lý dữ liệu 16 vòng của DES, tự tính tay các bước tạo và kiểm tra chữ ký số DSA với tham số nhỏ trước khi cài đặt cấu hình trên phần mềm mô phỏng hệ thống mạng Cisco.
5. Giáo trình có tài liệu bổ trợ kèm theo không?
Tài liệu tích hợp sẵn hệ thống bài tập định lượng ở cuối các chương, danh mục Các thuật ngữ chuyên môn ở trang 88 giải thích các định nghĩa chuẩn hóa và danh mục Tài liệu tham khảo học thuật ở trang 89 để người học tra cứu mở rộng.
Kết luận
Giáo trình An toàn và Bảo mật thông tin (MH 25) cung cấp cấu trúc kiến thức hoàn chỉnh từ nền tảng toán học mật mã đến các kỹ thuật và giao thức an ninh mạng ứng dụng. Lộ trình học tập được định hình khoa học qua 6 giai đoạn:
[Tổng quan an toàn hệ thống]
Cùng với phần tra cứu thuật ngữ chuyên môn (trang 88) và hệ thống tài liệu tham khảo (trang 89), giáo trình là tài liệu học tập và giảng dạy đáp ứng đầy đủ yêu cầu chuyên môn nghề cho khối ngành Công nghệ thông tin và Kỹ thuật mạng.